Parolasız gelecek: passkey nedir, neden önemli?
Passkey, parolanın yerine açık anahtarlı şifrelemeyi koyuyor. Oltalamaya karşı dayanıklı olması ve kullanıcının hiçbir şey hatırlamaması neden bu kadar önemli?
Bir parola kasasında en önemli karar, anahtarın nerede durduğu. Şifresiz'de bu cevap: sizde.
Parola yöneticilerinde asıl soru "güzel mi?" değil, "anahtar kimde?". Eğer bir sunucu hem kasayı hem de anahtarı tutuyorsa, o sunucuya giren herkes her şeyi okuyabilir.
Şifresiz'i bu soruya göre tasarladım.
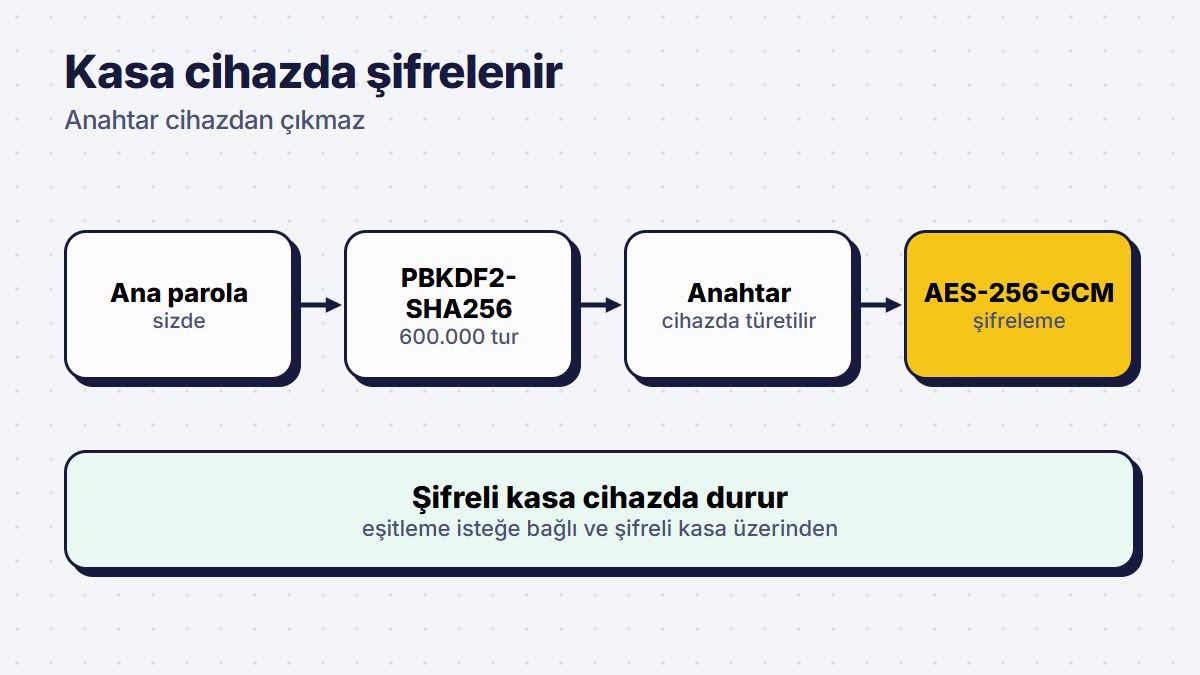
Kasa, tarayıcının kendi deposunda, şifreli olarak durur. İnternet olmadan da açılır.
Telefonunuzla bilgisayarınızı eşitlemek isterseniz bir sunucu devreye girer. Eşitleme şifrelenmiş kasa üzerinden çalışacak biçimde tasarlandı: anahtar sizin ana parolanızdan cihazda türetilir ve sunucu ana parolanızı almaz.
Eşitleme hesabında 10 hatalı denemeden sonra hesap 15 dakika kilitlenir.
Anahtar sizde olduğu için sorumluluk da sizde: ana parolanız, kasanızın anahtarı. Bunu bilerek seçtim. Sunucuda bir "kurtarma kapısı" olsaydı, o kapıdan başkası da girebilirdi.
Şifresiz'in verileri nasıl işlediğine dair resmi bilgi, ürünün kendi sitesindedir.
Passkey, parolanın yerine açık anahtarlı şifrelemeyi koyuyor. Oltalamaya karşı dayanıklı olması ve kullanıcının hiçbir şey hatırlamaması neden bu kadar önemli?
Local-first yaklaşımı, verinin asıl kopyasını kullanıcının cihazına koyar. Hız, çevrimdışı çalışma ve gizlilik kazanımı, ama bunun bedeli de var.
Yapay zekâ, gizlilik, erişilebilirlik, çok platform ve ölçülebilir kalite: yazılım dünyasında yön veren beş eğilim ve bunların küçük bir ekip için anlamı.
Answer three questions and it becomes a work order.