Local-first yazılım: veri cihazınızda kalınca
Local-first yaklaşımı, verinin asıl kopyasını kullanıcının cihazına koyar. Hız, çevrimdışı çalışma ve gizlilik kazanımı, ama bunun bedeli de var.
Bir esnafın defteri başka bir esnafın ekranına düşmesin diye kuralı veritabanının kendisine koydum.
HesapDefteri'nde birden çok işletme aynı veritabanını kullanıyor. En kötü senaryo, birinin müşteri listesinin başkasının ekranında görünmesi. Bunu uygulama kodundaki bir if ile önlemek yetmez, çünkü bir gün birisi o if'i unutur.
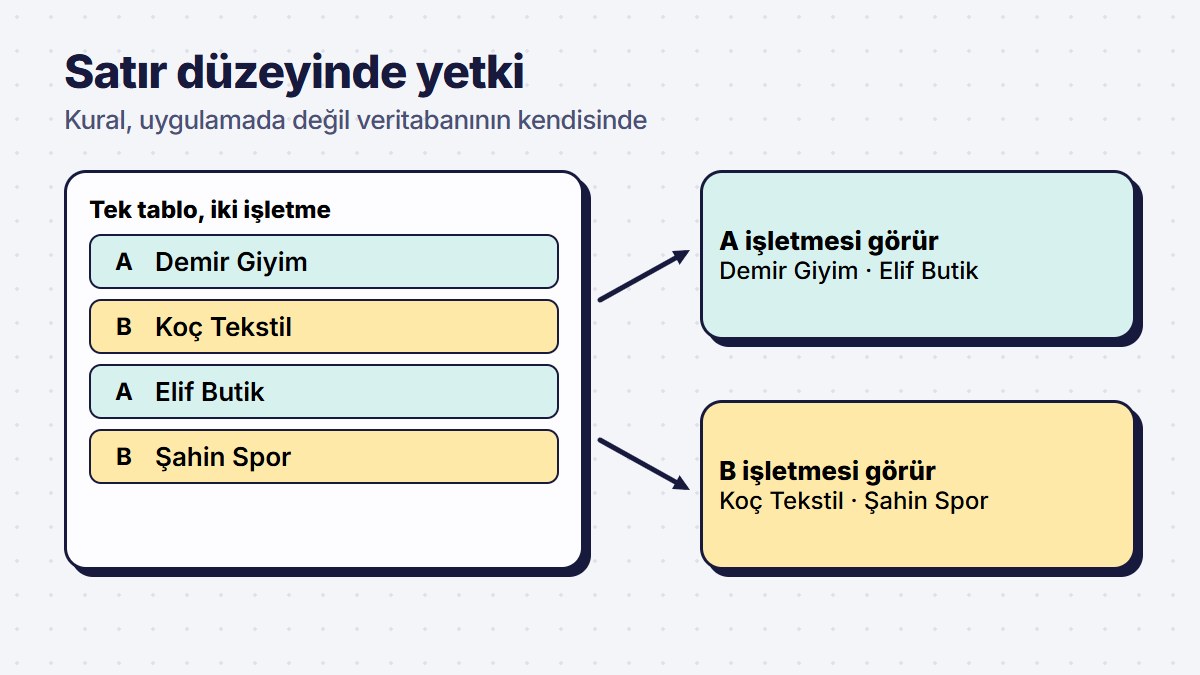
Postgres'te satır düzeyinde yetki (RLS) diye bir özellik var. Her tabloya "bu satırı yalnızca sahibi görebilir" kuralını bir kez yazıyorsunuz. Sonra uygulama ne yaparsa yapsın, veritabanı yanlış kişiye satır vermiyor.
HesapDefteri'ndeki her tabloda bu kural açık. Uygulama, her kuralı atlayabilen bir yönetici anahtarı da kullanmıyor.
E-posta ve şifre, Google ya da Apple ile giriş var.
Kendi şifreleme katmanımı yazmadım. Uygulamaya özel bir şifreleme yok; verinin korunması altyapının kendi özelliklerine ve yukarıdaki yetki kurallarına dayanıyor. Bunu açıkça söylemeyi tercih ederim: olmayan bir güvenceyi varmış gibi göstermek, mühür standardımın tam tersi.
Kişisel verilerin nasıl işlendiğine dair resmi bilgi, HesapDefteri'nin kendi KVKK ve gizlilik metninde yer alır.
Local-first yaklaşımı, verinin asıl kopyasını kullanıcının cihazına koyar. Hız, çevrimdışı çalışma ve gizlilik kazanımı, ama bunun bedeli de var.
Bir işi yayına çıkarmadan önce hangi altı kontrolü yaparım, hangisini neden asla atlamam.
Yapay zekâ, gizlilik, erişilebilirlik, çok platform ve ölçülebilir kalite: yazılım dünyasında yön veren beş eğilim ve bunların küçük bir ekip için anlamı.
Answer three questions and it becomes a work order.