Şifresiz'in tasarımı: anahtar kimde?
Bir parola kasasında en önemli karar, anahtarın nerede durduğu. Şifresiz'de bu cevap: sizde.
Passkey, parolanın yerine açık anahtarlı şifrelemeyi koyuyor. Oltalamaya karşı dayanıklı olması ve kullanıcının hiçbir şey hatırlamaması neden bu kadar önemli?
Parolalar bir sorun: hatırlamak zor, tekrar kullanmak kolay, çalınması mümkün. Sahte bir sayfaya girilen parola, doğrusu gibi çalışır. Passkey bu zinciri kırmak için tasarlandı.
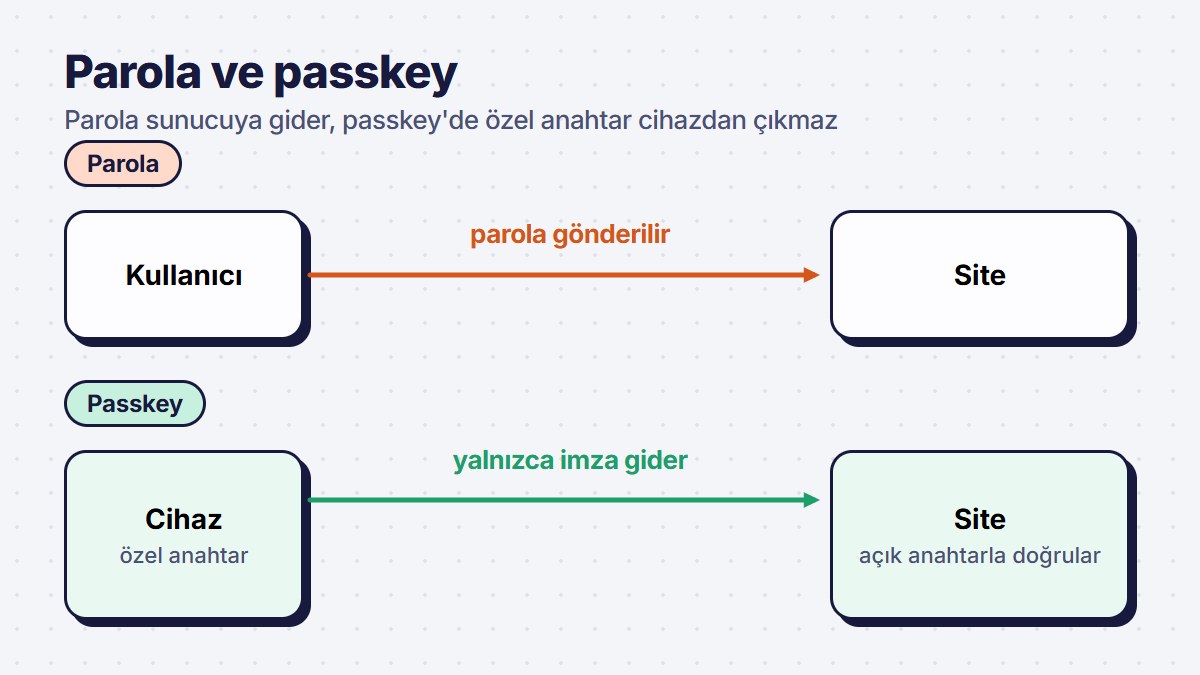
Bir hesap oluştururken cihazınız iki parçalı bir anahtar çifti üretir:
Giriş yaparken site rastgele bir soru gönderir, cihazınız özel anahtarla imzalayıp cevaplar. Sunucu imzayı açık anahtarla doğrular. Parola hiç yazılmaz, hiç gönderilmez.
Passkey, hangi siteye ait olduğunu bilir. Sahte bir adreste çalışmaz; çünkü imza, gerçek sitenin adresine bağlıdır. Kullanıcı yanlış sayfaya gitse bile sahte sayfa geçerli bir imza elde edemez.
Şifresiz'de kasa, ana parolanızdan türetilen bir anahtarla cihazda şifrelenir. Uyumlu cihazlarda parmak izi ya da yüzle açma, tarayıcının WebAuthn özelliğiyle yapılır; aynı teknolojinin passkey'lerde de kullandığı temel. Bu bir passkey girişi değil, kasayı hızlı açma yolu; ama aynı fikre dayanıyor: hassas anahtar cihazdan çıkmasın.
Yeni bir ürün yapıyorsanız giriş akışını başından passkey'e hazır tasarlamak, sonradan eklemekten çok daha ucuz. "Parola ile giriş, passkey ile hızlı giriş" ikilisi bugün için gerçekçi bir başlangıç.
Bir parola kasasında en önemli karar, anahtarın nerede durduğu. Şifresiz'de bu cevap: sizde.
Yapay zekâ, gizlilik, erişilebilirlik, çok platform ve ölçülebilir kalite: yazılım dünyasında yön veren beş eğilim ve bunların küçük bir ekip için anlamı.
Bir işi yayına çıkarmadan önce hangi altı kontrolü yaparım, hangisini neden asla atlamam.
Üç soruyla anlatın, iş emrine dönüşsün.